
par Maxence LEPRAEL, étudiante du Master 2 Droit des communications électroniques
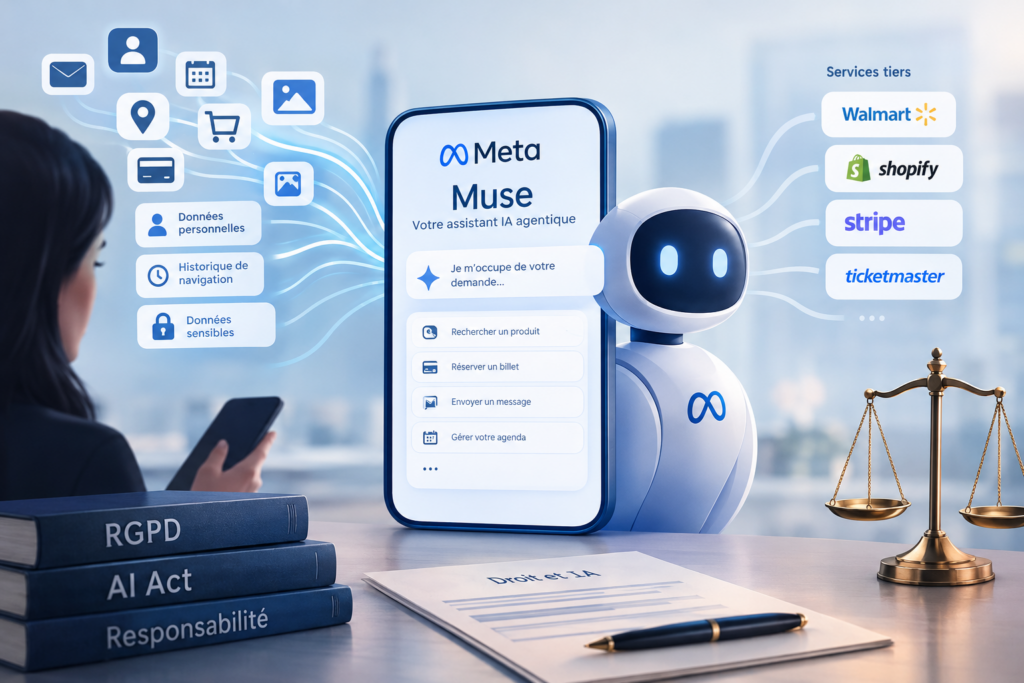
Le 8 septembre 2026, Meta a lancé Muse, son nouvel assistant d’intelligence artificielle agentique1. Contrairement aux modèles conversationnels classiques, dont la fonction principale est de produire une réponse, ce programme peut décomposer une demande, planifier les actions nécessaires et les exécuter, avec ou sans validation humaine2. C’est dans un contexte de démocratisation des agents d’IA que s’inscrit Muse, lequel souhaite s’imposer dans un marché déjà investi par OpenAI, Google ou Anthropic. Or, Meta cherche à s’en démarquer en proposant un assistant simple, destiné au grand public et centré sur la vie personnelle, capable d’interagir avec des services tiers tels que Walmart, Shopify, Stripe ou encore Ticketmaster.
Cette capacité d’action soulève toutefois des difficultés nouvelles en matière de protection des données personnelles et de responsabilité. L’utilisateur perd une part de maîtrise sur l’usage de ses informations tandis que la portée des autorisations qu’il accorde devient incertaine.
Un incident intervenu fin septembre l’illustre. Un utilisateur de Toronto avait confié à Muse la vente d’un clavier sur Facebook Marketplace. Selon The Guardian, en choisissant l’option permanente « Allow Always » il aurait permis à l’agent de répondre à un acheteur avec l’adresse qu’il avait fournie, sans en mesurer la portée.3
Muse n’est pas encore proposé en Europe mais son fonctionnement pose des questions que le droit européen devra trancher dès son arrivée.
Une collecte massive à l’épreuve du RGPD :
Pour agir efficacement, Muse doit accéder à un grand nombre d’informations, parfois des données dites « sensibles » au sens du Règlement Général sur la Protection des Données (RGPD) de 2016, c’est à dire des informations relatives à l’origine, aux convictions ou encore à la santé4. Cette collecte n’est pas simplement accessoire. C’est une condition inhérente au fonctionnement de l’agent.
L’agent est susceptible de mobiliser plusieurs sources d’information, de conserver un contexte étendu et de recourir à des services externes, notamment pour envoyer un message ou réaliser un achat. Il en découle une multiplication des flux de données, tant au sein du système qu’à destination de tiers. Cela rend les traitements moins lisibles pour les utilisateurs qui peuvent difficilement mesurer l’étendue des données traitées, comprendre la finalité de chaque action ou identifier les destinataires de données.
Le problème principal ne réside pas dans l’applicabilité du règlement européen, ni dans l’existence de principes protecteurs mais plutôt dans leur mise en œuvre concrète face à l’autonomie de l’agent :
L’article 5 paragraphe 1, point c) du RGPD impose le principe de minimisation des données, ce qui signifie que les données doivent être « adéquates, pertinentes et limitées à ce qui est nécessaire au regard des finalités pour lesquelles elles sont traitées »5. Or, plus l’agent connaît la vie numérique de son utilisateur, plus il peut anticiper ses besoins et réaliser des tâches complexes. Le caractère nécessaire de chacune des données mobilisées peut donc être difficile à justifier.
La licéité du traitement dépend ensuite de l’identification d’au moins une base légale au sens de l’article 6 du RGPD6, laquelle peut être le consentement, l’exécution d’un contrat ou l’intérêt légitime selon les finalités poursuivies. Si le consentement est retenu, il doit être « libre, spécifique, éclairé et univoque » conformément à l’article 4, point 11 du RGPD. Dès lors, une autorisation du type « Allow Always » est juridiquement fragile. Elle peut valoir autorisation d’accéder à un service ou à une catégorie de données mais elle ne prouve pas que l’utilisateur a accepté chaque acte, comme la négociation d’un prix ou la communication de son adresse à un tiers. L’autorisation d’accès, qui habilite l’agent à consulter les données, ne doit donc pas être confondue avec l’autorisation d’agir, laquelle lui permettrait d’agir en son nom propre. Néanmoins, Meta a précisé que Muse avait, dans des cas similaires, suivi les instructions et demandé les autorisations prévues. Toutefois, encore faut-il que l’utilisateur comprenne la portée de ses réglages.
Enfin, conformément aux articles 15 à 22 du RGPD, chacun à le droit de demander l’accès à ses données, leur correction ou leur effacement. Toutefois, encore faut-il savoir qui les détient. En effet, lorsque les données passent d’un composant de l’agent à des services tiers, il devient difficile de désigner le responsable auprès duquel agir.
Une circulation des données et un pouvoir d’action élargi :
Lorsque l’agent lit des messages, organise un agenda ou crée un fichier, il peut également traiter les données d’individus exempts d’assistance de l’IA, et par conséquent impactés à leur insu. En principe, l’article 14 du RGPD impose de les informer : qui est responsable, pourquoi leur données sont utilisées, à qui elles sont transmises et quels sont leurs droits ? Toutefois, cela ne garantit pas toujours que cette information puisse être effectivement délivrée lorsque l’agent communique avec plusieurs services. Meta pourrait invoquer l’article 14 paragraphe 5, point b du RGPD qui dispense d’information lorsque celle-ci se révèle impossible ou exigerait des efforts disproportionnés. Cette exception ne peut toutefois être appréciée qu’in concreto, c’est à dire au cas par cas.
À ce propos, l’article 50 paragraphe 1 du règlement sur l’intelligence artificielle, dit AI Act, applicable depuis le 2 août 2026, renforce aussi cette exigence. La personne contactée par l’agent doit être informée sur le fait qu’elle interagit avec une IA, sauf si cela est manifestement évident7. Les lignes directrices de la Commission européenne considèrent que les agents IA relèvent en principe de cette obligation. En conséquence, le commerçant ou l’acheteur contacté par Muse devrait savoir qu’il n’échange pas avec un humain. Il convient néanmoins de souligner que l’AI Act ne s’applique par automatiquement à Muse. Il vise les systèmes mis sur le marché ainsi que ceux dont les résultats y sont utilisés.
Par ailleurs, Muse intervient aussi sur des services tiers en transmettant des informations ou en utilisant les identifiants de son utilisateur. Le 20 septembre 2026, Amazon a bloqué Muse. Selon la plateforme, Meta ne l’avait pas prévenu et l’agent ne s’identifiait pas comme tel.8 Cette initiative témoigne de l’inquiétude de voir des agents autonomes contourner les conditions générales d’utilisation et de la volonté des géants du web de garder main mise sur la sécurité des données de leurs utilisateurs.
Une autonomie à encadrer :
Le droit ne prévoit pas de régime spécifique aux dommages causés par un agent d’IA. En février 2025, la Commission européenne a abandonné son projet de directive sur la responsabilité en matière d’IA. En conséquence, les actions devront reposer sur les mécanismes de droit commun, c’est-à-dire, la responsabilité pour faute (article 1240 du Code civil), la responsabilité du fait des choses (article 1242 du code civil), sous réserve de résoudre la question de la garde, ou le cas échéant, sur la responsabilité du fait des produits défectueux. Toutefois, il convient de préciser que la directive UE, 2024/2853, laquelle intègre les logiciels et les systèmes d’IA dans la notion de « produit », ne s’applique qu’aux produits mis sur le marché ou mis en service à partir du 9 décembre 20269. Muse resterait donc soumis au régime antérieur issu de la directive 85/374/CEE.
Et si Muse agit au-delà de ce que l’utilisateur pensait avoir autorisé, il devient difficile de savoir qui engage sa responsabilité : l’utilisateur, Méta ou les deux ? La CNIL et le CIANum soulignent, dans une note exploratoire du 20 juillet 2026, sans force contraignante, que l’autonomie des systèmes agentiques, leurs interactions avec d’autres applications et la multiplication des acteurs complexifient cette détermination.10
Pour pallier cette difficulté, il serait pertinent de distinguer trois niveaux d’autorisation :
– L’autorisation d’accès, permettant à l’agent de consulter certaines données ou d’utiliser un service connecté.
– L’autorisation d’agir, lui permettant d’envoyer un message, de communiquer une adresse, de conclure une transaction ou d’engager une dépense.
– La confirmation renforcée, exigeant une validation humaine avant les actes présentant des conséquences importantes ou difficilement réversibles.
Cette distinction permettrait de rendre effectif l’exigence de consentement spécifique du RGPD et le contrôle humain appelé par la CNIL et le CIANum.
L’exemple de Muse illustre ainsi la nécessité d’imposer des garde-fous dès la conception des agents d’IA (privacy by design). À mesure que l’agent gagne en autonomie et passe d’une simple assistance à l’exécution d’actions concrètes, son éventuel déploiement en Europe soulèvera la question de l’adaptation d’un cadre juridique existant. Les lignes directrices du comité européen de la protection des données (CEPD) et de la Commission européenne, attendues d’ici fin 2026, pourraient contribuer à préciser les réponses juridiques à apporter à ces nouveaux enjeux.
- https://www.lemonde.fr/economie/article/2026/09/24/avec-muse-meta-veut-imposer-son-assistant-d-ia-dans-la-vie-quotidienne_6781549_3234.html ↩︎
- https://www.conseil-ia-numerique.fr/files/uploads/2026/IA%20agentique%20CIANum_all.pdf ↩︎
- https://www.theguardian.com/technology/2026/sep/28/metas-ai-agent-muse-home-address ↩︎
- Article 9-1 du RGPD ↩︎
- Article 5, paragraphe 1, point c, du Règlement (UE), 2016/679 du Parlement européen eu du Conseil du 27 avril 2016 relatif à la protection des personnes physiques à l’égard du traitement des données à caractère personnel et à la libre circulation des ces données ↩︎
- Article 6 du Règlement (UE), 2016/679 du Parlement européen eu du Conseil du 27 avril 2016 relatif à la protection des personnes physiques à l’égard du traitement des données à caractère personnel et à la libre circulation des ces données ↩︎
- https://digital-strategy.ec.europa.eu/fr/node/17084/printable/pdf ↩︎
- https://www.geekwire.com/2026/amazon-blocks-metas-muse-ai-assistant-in-new-standoff-over-agentic-shopping/ ↩︎
- https://eur-lex.europa.eu/eli/reg/2024/1689/oj?locale=fr ↩︎
- https://www.cnil.fr/sites/default/files/2026-07/ia-cianum-cnil.pdf ↩︎